# 从内置收银台退回代填旧网页:OpenAI 为什么给 AI 办起了信用卡
Published: 2026-11-19 · Language: zh
Original: https://yage.ai/share/chatgpt-wallet-checkout-retreat-20261119.html
Publisher: Superlinear Academy · 100% AI generated
[Article index](https://yage.ai/share/llms.txt)
[Other language](https://yage.ai/share/chatgpt-wallet-checkout-retreat-en-20261119.html)
很多用户虽然经常使用 ChatGPT 来辅助购物决策,比如选品、比较参数,但在实际付款时仍然需要自己上网站输卡号,因为直接把真实的卡号给 AI 是非常不安全的行为。如果 AI 看错了买了别的东西,或者不小心泄露了卡号,就会造成经济损失。
2026 年 11 月 13 日,OpenAI [正式发布了 ChatGPT Wallet](https://openai.com/index/introducing-chatgpt-wallet/),携手 Visa、Mastercard、美国运通和摩根大通,为刚刚推出的个人代理提供支付方案。一个多月前,OpenAI 在 ChatGPT 中推出了全天候个人云端代理,运行在一个独立的云端电脑和云端浏览器上,名为 `dot`。
有了 `ChatGPT 钱包` 之后,你只需要在设置里绑定一次信用卡,就可以让 `dot` 在它的云端浏览器里,在商家网站上挑选商品、填写收货地址。在付款之前,`dot` 会暂停并弹出一个窗口,提示你查看店名、商品、总价,并通过手机或电脑的面容识别或指纹进行确认。然后卡组织会在现场生成一个只适用于这一笔交易的替代卡号、安全码和有效期,也就是一次性代用卡号,交给 `dot` 填到商家网站的结账框里完成支付。
虽然看起来 OpenAI 终于支持了代理购物的付款环节,但其实它走的方向是完全相反的。以前 OpenAI 是想让用户在聊天框里完成购物和付款,现在则是由 AI 去真正的商家网站,在商家的结账页面上付款。回想 14 个月前那次把收银台搬到聊天框里的尝试碰壁后,这是 OpenAI 的退守。但在商家网站上付款,又带来了反欺诈风控、法律免责和店家封门这三道新门槛。
## 为什么不让用户直接在聊天框里付钱
每周 12 亿人用 ChatGPT,付费用户也近 1 亿。既然大家都在聊天框里问买什么好,最顺畅的设计难道不是在对话框里直接加个购买按钮吗?去年九月 OpenAI 确实这么干了。它联合 Stripe [推出对话框内置结账功能 Instant Checkout](https://openai.com/index/buy-it-in-chatgpt/),让用户不用离开聊天窗口就能直接点按钮付钱,OpenAI 则从每笔交易里向商家抽一笔佣金,当时还高调预告要接入超过 100 万家 Shopify 店铺。
然而这套内置收银台试了半年之后,今年三月就悄然关停,OpenAI 宣布将重心回归商品发现和比价。据 CNBC 报道,[根据调研公司 Forrester 的统计](https://www.cnbc.com/2026/03/20/open-ai-agentic-shopping-etsy-shopify-walmart-amazon.html),当初承诺的百万家 Shopify 商户,半年后真正上线的只有约 30 家。商家们算得明白:结账在聊天框里,商家只能在顾客付款后收到一张冷冰冰的订单,拿不到顾客逛店时的早期行为数据,也无法在结账前推荐顺手加购的商品。更致命的是转化率,沃尔玛实测发现,直接在 ChatGPT 聊天框里卖货的购买转化率,比把用户引回零售商自家网站结账低了三分之二。
不仅商家不配合,连消费者自己也没养成让 AI 代劳下单的习惯。今年秋季 Meta 的个人购物助手 Muse 登顶美国应用商店榜首,下载量破千万,但在[近期披露的三季度财报电话会上](https://www.trendingtopics.eu/uber-airbnb-doordash-booking-ai-agents-are-barely-booking-anything-so-far/),Uber 财务总监给出了一个让人冷静的数字:在全年最忙的万圣节那一周,全平台约 3.2 亿笔出行和外卖订单里,通过 AI 助手打车的总共只有 4 单,外卖也只有约 500 单。
其他生活平台也类似。DoorDash 每天约 300 万单配送中,来自第三方 AI 助手的订单总共只有几百单;Airbnb 和 Booking 的占比也微乎其微。原因并不复杂:在手机应用里自己叫车平均只要五十秒,复购常点的外卖只要一分半钟。人们愿意让 AI 帮忙搜资料、做对比,真到了掏钱那一秒,还是觉得自己点一下更省心。
## 不让商家改代码,代价转移到了哪里
既然商家不愿意改代码把收银台搬进聊天框,OpenAI 干脆把方向拧了过来。它的商业变现负责人[向 CNBC 证实](https://www.cnbc.com/2026/11/13/openai-chatgpt-wallet-dot-purchases.html),`ChatGPT 钱包` 在起步阶段对交易分文不取。在技术上,它不再要求商家接入新的收银接口,改成让 `dot` 拿着卡组织生成的一次性代用卡号,像真人一样去填商家网页上原本就有的信用卡表单。OpenAI 在同步发布的[《商户合作手册》支付指南](https://developers.openai.com/commerce/guides/accept-payments)里直接写明:商家现有的结账页面开箱即用,不需要为这个钱包做任何专门的代码改造。
虽然商家不用再改结账页面的代码了,但只要付款请求一发出,就会立刻遭遇商家的反欺诈系统。一张卡组织刚签发的合规代用卡为什么会遭拒付?因为替你操作的 `dot` 并没有在你家里的手机上点按钮,而是在 OpenAI 机房的云端电脑上开着云端浏览器操作。在 Forter、Riskified、Sardine、Signifyd 等电商反欺诈系统看来,成千上万笔订单全都从同一批数据中心机房的网络地址冒出来,浏览器里又没有平时的历史记录,这和黑客用机房脚本批量盗刷信用卡的特征一模一样,风控系统天然就会把交易拦下来。
为了解决这个问题,OpenAI 在《商户合作手册》中明确指出,这种基于云端的浏览器有时会意外触发商家的反欺诈系统,导致付款失败。为此,OpenAI 提供了一套解决方案,让商家可以在 Cloudflare 等防火墙中识别 ChatGPT 官方浏览器的加密数字签名。此外,OpenAI 还在云端浏览器发送给商家的网络请求中添加了一个名为 `Forwarded 请求头` 的信息条,将背后真人的宽带网段、所在国家以及所在时区等信息传递给商家的反欺诈系统,以帮助其进行判断。同时,OpenAI 还与 Stripe、Adyen 等支付公司和四大反欺诈公司合作,修改了他们的识别规则。因此,尽管 OpenAI 声称商家前端零改造,实际上整个电商链条都需要在后台修改防火墙和反欺诈风控的放行逻辑。
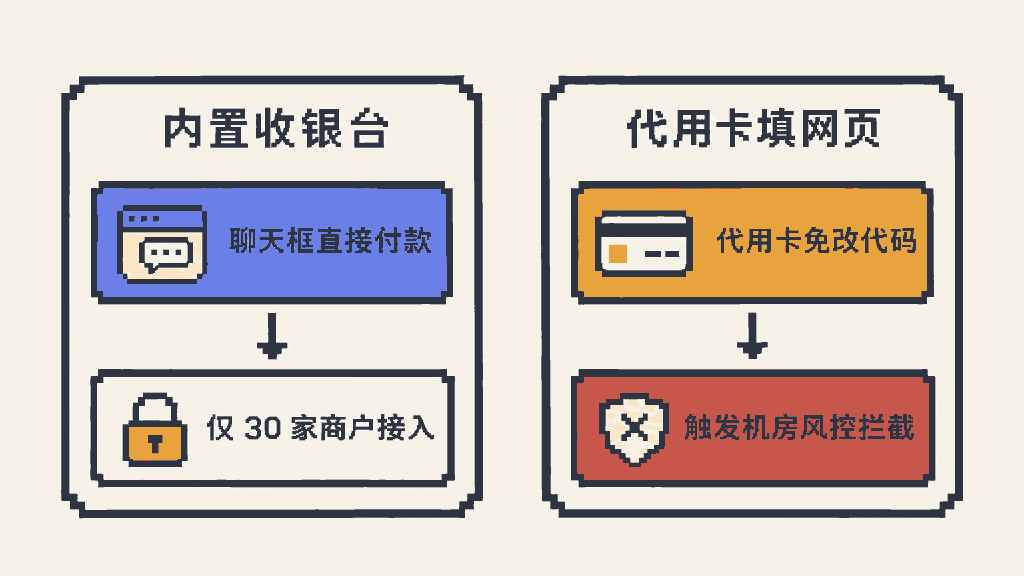 内置收银台卡在商家不愿交出结账页,代用卡填表免去了代码改造却撞上机房风控拦截。
## 为什么每一笔都要你刷脸按手印
既然卡组织已经可以生成只能单次使用的一次性代用卡号,为什么 OpenAI 不让 `dot` 直接在后台购买东西,而要每次停下来要求面容或指纹确认一下呢?此外,在查阅 [`ChatGPT 钱包` 的官方帮助文档](https://help.openai.com/en/articles/20001654-making-purchases-with-chatgpt-wallet)后可以发现,它的最初限制非常严格:只允许 200 美元包月的美国成年 Pro 用户使用;不允许绑定其他平台生成的虚拟卡作为资金卡,以防止虚拟卡套代用卡的追责断链;如果绑定摩根大通的卡,还要求必须是主卡持卡人而不能是副卡用户,绑卡时必须跳转回摩根大通的手机应用内完成生物识别审批。
把保护做这么厚,除了防黑客以外,更核心的原因藏在最新生效的[《ChatGPT 钱包服务条款》](https://openai.com/policies/chatgpt-wallet-terms/)里。如果 AI 在没有人类确认的情况下自己看错了尺码、买错了不能退的特价机票,这笔钱该谁赔?OpenAI 在条款里直接把话挑明:AI 系统可能会犯错,你在按下批准前必须仔细核对商家、商品和总价;一旦你点下批准,在法律上就等于你本人向商家发出了这笔订单指令。在随后的免责章节里,OpenAI 明确写明:商家才是唯一的法定销售方,OpenAI 不决定也不出资承担任何商家退款或信用卡拒付,并用全大写字母强调对钱包产生的任何购买、履约或争议不承担任何法律责任。
这种设计把责任划分得非常清晰。原来困扰整个行业的 AI 看走眼买错东西该谁负责的问题,通过付款前的刷脸就能解决。你按了指纹,在法律和银行系统里这笔交易就从 AI 的自动操作变成了持卡人亲手授权的消费。原有的信用卡积分、返现和买到次品时的拒付保障都还在,只是看走眼买错东西的风险也由按手印的你本人全盘接下。
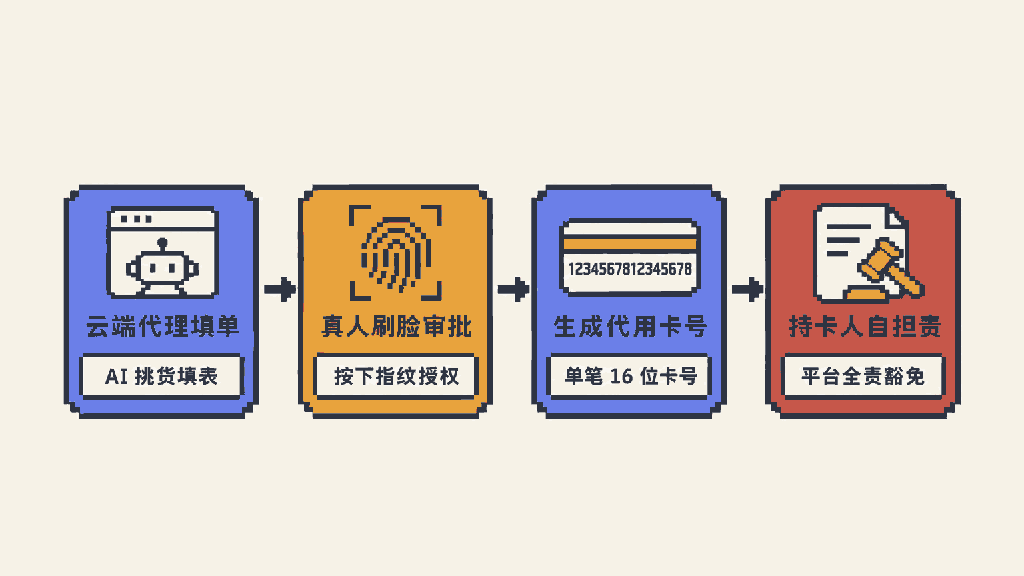 真人刷脸在生成一次性代用卡号的同时,也将订单核对与售后争议责任留在了持卡人与商户之间。
## 商家要是连门都不让进怎么办
即使有了卡组织、风控公司和免责条款,另一个无法回避的对手是那些始终不希望 AI 代替人类顾客购物的商家。在 `ChatGPT 钱包` 出来之前,亚马逊就因为 AI 不看网页广告、不点击购买推荐而封锁了外部的购物助手。到了 `ChatGPT 钱包` 发布的两天前,商家们进一步升级了防御措施。11 月 11 日,[美国联合航空发布公告](https://www.united.com/en/us/newsroom/announcements/cision-125496),更新了网站的法律条款,全面禁止未经授权的任何第三方 AI 代理查票、订票或值机。美联航的条款几乎是对 OpenAI 的精准封杀:它规定只要使用了自动代理,不论是否有真人监督、即使每一笔交易都有真人批准,也一律视为违约。甚至加入了一个不放弃权利的条款,声明即便美联航的技术未能拦截,已经收取用户付款并发行了机票,也保留事后作废机票并追索的权利。
碰上不肯开门的商家,OpenAI 的官方文档其实暗藏了两条路:一条是面向商家的《商户合作手册》,它规规矩矩劝商家认领刚上线的 ChatGPT 商家主页、上传商品目录、在防火墙里放行云端浏览器;另一条是面向消费者的 [`dot` 入门帮助文档](https://help.openai.com/en/articles/20001530-getting-started-with-your-dot),它悄悄指出一条后门,如果某个网站封锁了云端浏览器,你可以开启桌面客户端的本地电脑权限,让 `dot` 借用你电脑上的本地浏览器去访问。前门讲合规合作,后门教借壳绕行,这恰恰说明单靠发一张合规的代用卡,还不足以让强势商家主动把门推开。
有趣的是,就在 `ChatGPT 钱包` 发布的那一天,Brave 浏览器宣布它的搜索接口支持一个新的功能,可以让 AI 代理在没有注册账号的情况下调用搜索,每次调用时直接在网络请求中附带 0.005 美元的链上稳定币。一手交钱,一手拿结果。这其实就是现在流行的 [x402 协议](https://brave.com/blog/search-api-agentic-payments/)。但 Brave 的开源网关说明中也提到,它不得不移除了自动补全和拼写检查这两个接口,因为这两个接口的单次查询价格低于链上结算的手续费。
同一天的两场发布,把 AI 花钱的边界划得一清二楚:机器在后台向机器买半美分的数据,走的是免开户、不可逆的微支付;而机器替人去买几百块的机票和球鞋,容不下买错单的损失,只能退回传统卡组织网络,靠人类每笔刷脸按手印来锚定责任。OpenAI 折腾了 14 个月,终于用一次性代用卡号解决了怎么安全地把卡递给收银台;但只要商家还在担心失去流量入口、人类还得自己为订单核对兜底,离你彻底甩手让 AI 去网购的日子就还早得很。